Bezpieczeństwo i dane w Oprela: kto widzi Twoje informacje
Jak Oprela chroni dane biznesowe: izolacja przestrzeni roboczych, role i prawa dostępu, uwierzytelnianie dwuskładnikowe, dziennik audytu, kontrola działań AI oraz zgodność z RODO/GDPR.
Kiedy przenosisz do systemu klientów, zamówienia, finanse i dane pracowników, pierwsze pytanie brzmi – kto jeszcze to zobaczy. Ten artykuł odpowiada na nie bez marketingowych ogólników.
Twoje dane widzisz tylko Ty
Każda firma pracuje w oddzielnej przestrzeni roboczej (workspace). Izolacja jest zapewniona nie przez interfejs, ale przez zasady dostępu na poziomie samej bazy danych: każde zapytanie sprawdza, czy użytkownik należy do przestrzeni roboczej, z której żąda danych. Nawet błąd w interfejsie nie ujawni cudzych danych.
Pliki (zdjęcia, dokumenty, skany) są przechowywane w zabezpieczonych magazynach. Prywatne pliki są dostępne tylko za pomocą podpisanych linków z ograniczonym czasem ważności.
Każdy widzi tylko swoje
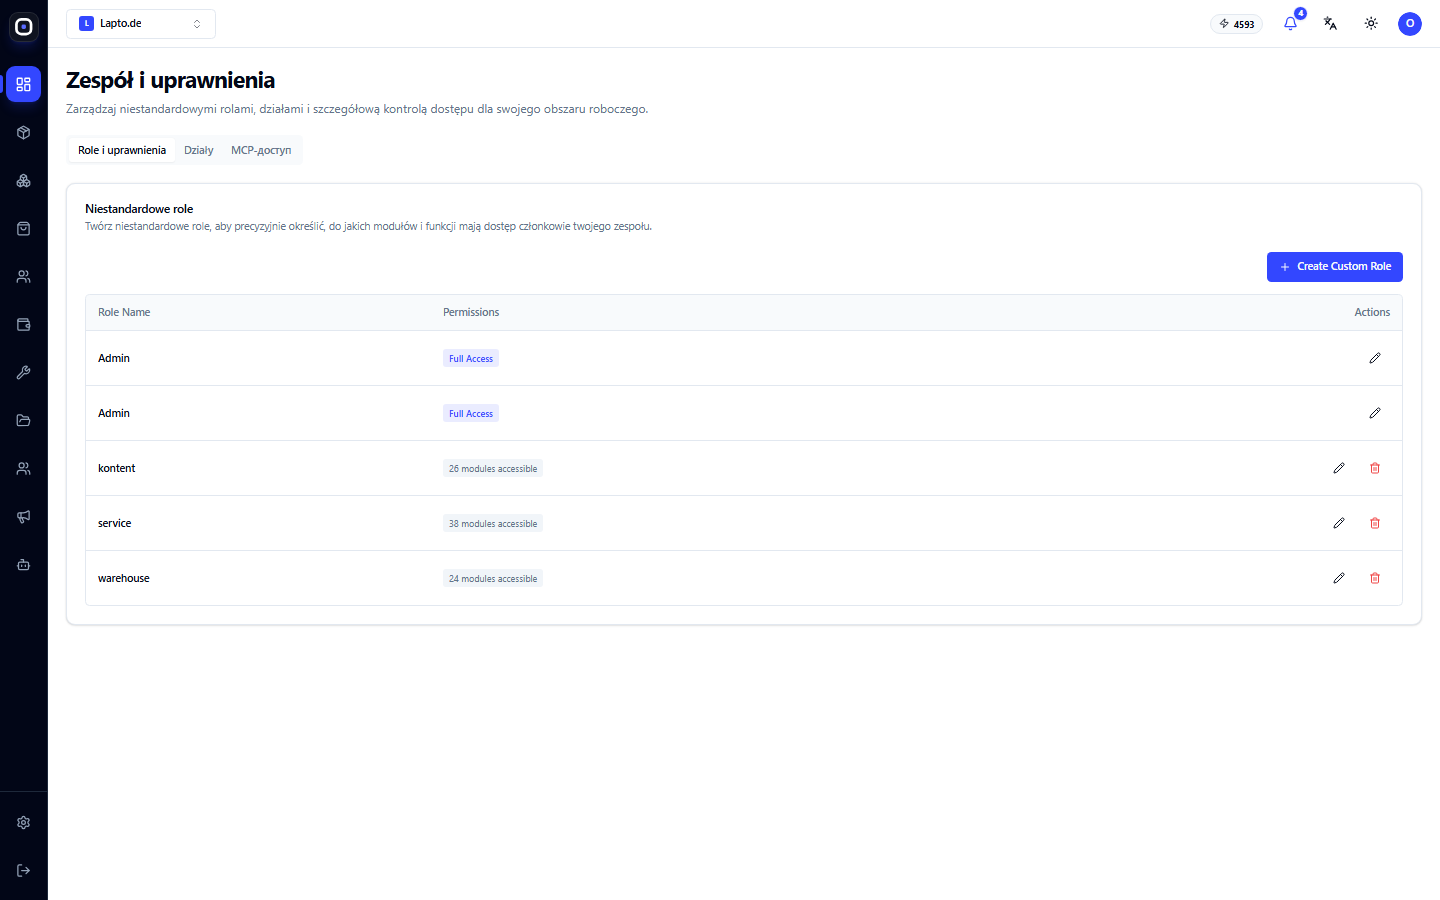
- Role. Właściciel, administrator, pracownik i role specjalne (np. terminal dla hali produkcyjnej lub integrator).
- Własne role. Tworzysz role dopasowane do swojej struktury i włączasz dostęp do każdego modułu osobno.
- Działy. Prawa można nadawać na poziomie działu.
- Dane wrażliwe. Dane HR, dane paszportowe kandydatów i finanse są widoczne tylko dla tych, którym wyraźnie na to zezwolono.
Logowanie pod ochroną
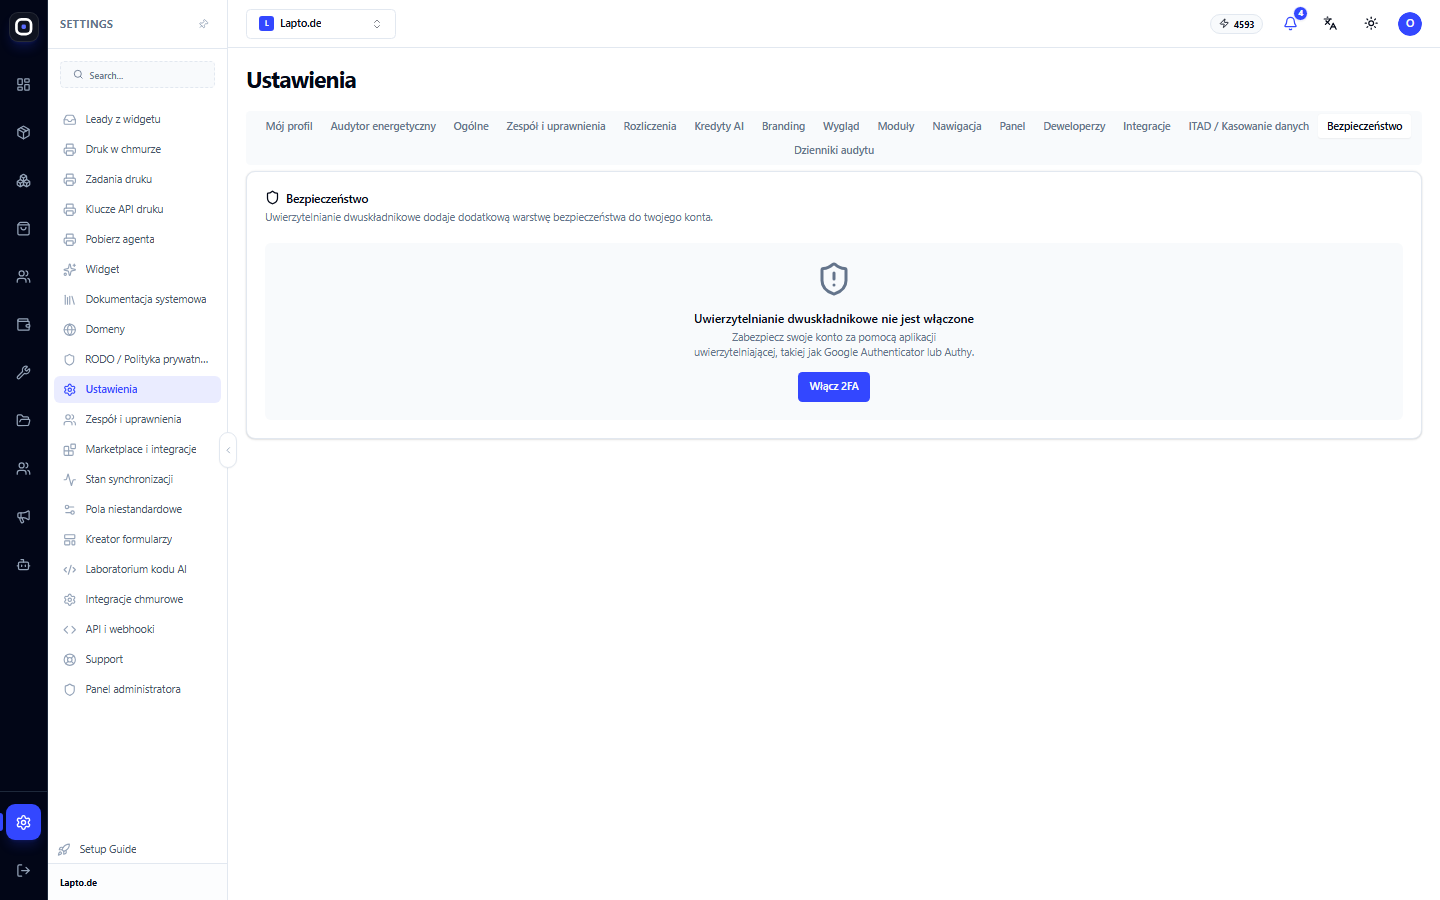
- Uwierzytelnianie dwuskładnikowe (MFA) za pomocą aplikacji uwierzytelniającej. Zalecamy włączenie go wszystkim, którzy mają dostęp do finansów i ustawień.
- Ochrona przed botami na stronach logowania i rejestracji.
- Oddzielne klucze dostępu do API, drukowania i połączeń zewnętrznych, które można w każdej chwili odwołać.
Dziennik audytu
Ważne działania w systemie są rejestrowane w dzienniku: kto, kiedy i co zmienił. Jeśli coś poszło nie tak, znajdziesz przyczynę, zamiast się domyślać. Okres przechowywania dziennika zależy od planu.
AI pod kontrolą
- AI działa w ramach uprawnień użytkownika lub połączenia, w imieniu którego pracuje.
- Działania zmieniające dane lub wychodzące na zewnątrz mogą wymagać zgody człowieka.
- Zewnętrzni asystenci AI (ChatGPT, Claude) otrzymują tylko te narzędzia, na które zezwoliłeś, a dostęp można odwołać.
- Najbardziej wrażliwe dane (np. numery identyfikacyjne pracowników) nie są przekazywane narzędziom AI.
RODO / GDPR
Oprela dostarcza narzędzia do spełnienia wymogów ochrony danych osobowych:
- zgody na pliki cookie i analitykę na Twoich stronach;
- polityka prywatności i strony dla niej w kreatorze stron;
- rezygnacja z subskrypcji i centrum preferencji dla newsletterów;
- eksport danych dla żądań podmiotów danych.
Odpowiedzialność za podstawy prawne przetwarzania danych Twoich klientów pozostaje po Twojej stronie jako administratora danych. Oprela dostarcza do tego środki techniczne.
Pięć kroków, które warto wykonać od razu
- Włącz MFA dla właściciela i administratorów.
- Stwórz role odpowiadające rzeczywistym stanowiskom, zamiast nadawać wszystkim prawa administratora.
- Usuwaj dostęp odchodzących pracowników w dniu ich zwolnienia.
- Sprawdzaj dziennik audytu raz w miesiącu.
- Wydawaj klucze API tylko do konkretnego zadania i z minimalnymi uprawnieniami.