Sicherheit und Daten in Oprela: Wer Ihre Informationen sieht
Wie Oprela Geschäftsdaten schützt: Workspace-Isolation, Rollen und Zugriffsrechte, Zwei-Faktor-Authentifizierung, Audit-Log, Kontrolle von KI-Aktionen und DSGVO-Konformität.
Wenn Sie Kunden, Bestellungen, Finanzen und Mitarbeiterdaten in ein System übertragen, ist die erste Frage, wer diese Informationen noch sehen kann. Dieser Artikel beantwortet diese Frage ohne allgemeine Marketingfloskeln.
Ihre Daten sehen nur Sie
Jedes Unternehmen arbeitet in einem separaten Workspace. Die Isolation wird nicht durch die Benutzeroberfläche gewährleistet, sondern durch Zugriffsregeln auf Datenbankebene: Jede Anfrage überprüft, ob der Benutzer zu dem Workspace gehört, aus dem er Daten anfordert. Selbst ein Fehler in der Benutzeroberfläche würde keine fremden Daten offenlegen.
Dateien (Fotos, Dokumente, Scans) werden in geschützten Speichern abgelegt. Private Dateien sind nur über signierte Links mit begrenzter Gültigkeitsdauer zugänglich.
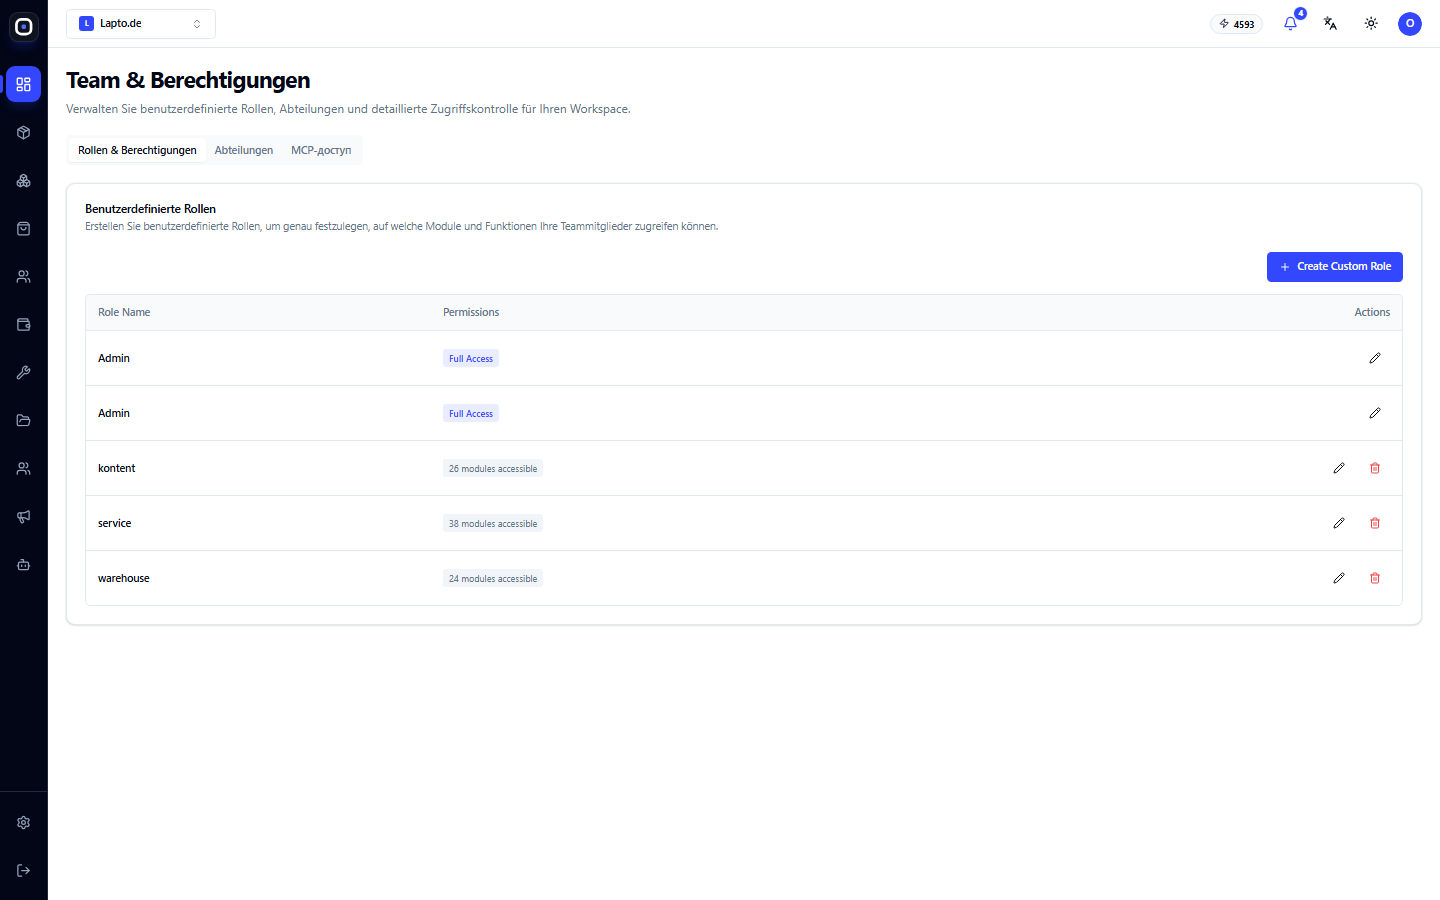
Jeder sieht nur das Eigene
- Rollen. Eigentümer, Administrator, Mitarbeiter und spezielle Rollen (z. B. Terminal für die Werkstatt oder Integrator).
- Benutzerdefinierte Rollen. Sie erstellen Rollen für Ihre Struktur und aktivieren den Zugriff auf jedes Modul separat.
- Abteilungen. Rechte können auf Abteilungsebene vergeben werden.
- Sensible Daten. HR-Daten, Passdaten von Kandidaten und Finanzdaten sind nur für diejenigen sichtbar, denen dies ausdrücklich erlaubt ist.
Anmeldung geschützt
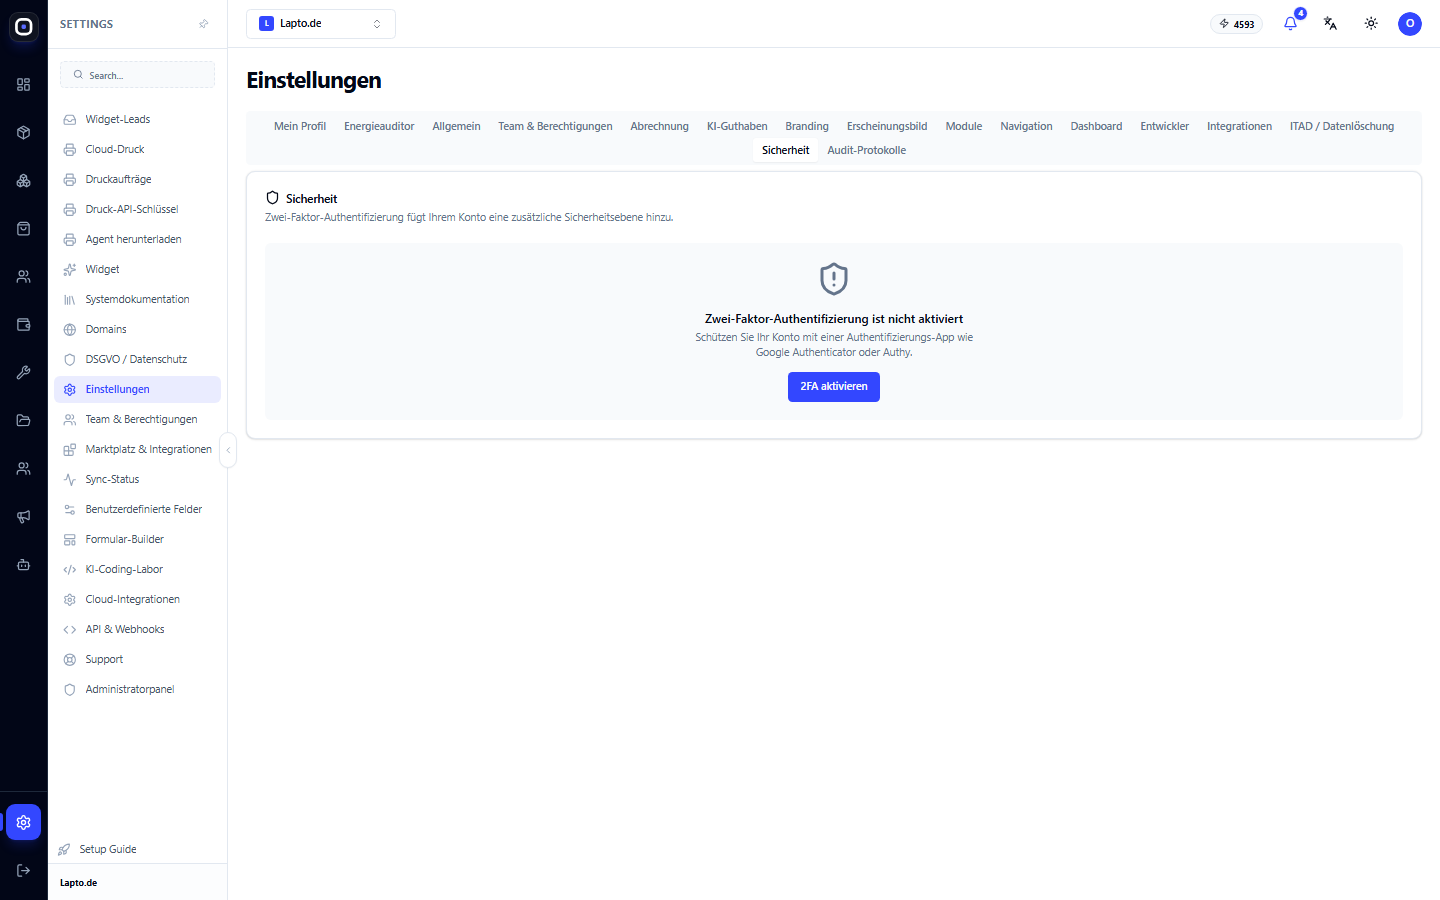
- Zwei-Faktor-Authentifizierung (MFA) über eine Authentifizierungs-App. Wir empfehlen, diese für alle zu aktivieren, die Zugriff auf Finanzen und Einstellungen haben.
- Schutz vor Bots auf den Anmelde- und Registrierungsseiten.
- Separate Zugriffsschlüssel für API, Druck und externe Verbindungen, die jederzeit widerrufen werden können.
Audit-Log
Wichtige Aktionen im System werden protokolliert: wer, wann und was geändert hat. Wenn etwas schiefgeht, finden Sie die Ursache, anstatt zu raten. Die Aufbewahrungsfrist des Logs hängt vom Plan ab.
KI unter Kontrolle
- KI agiert innerhalb der Rechte des Benutzers oder der Verbindung, in dessen Namen sie arbeitet.
- Aktionen, die Daten ändern oder nach außen gehen, können eine menschliche Genehmigung erfordern.
- Externe KI-Assistenten (ChatGPT, Claude) erhalten nur die Tools, die Sie erlaubt haben, und der Zugriff kann widerrufen werden.
- Die sensibelsten Daten (z. B. Mitarbeiter-Identifikationsnummern) werden KI-Tools nicht übergeben.
DSGVO / GDPR
Oprela bietet Tools zur Erfüllung der Anforderungen des Datenschutzes:
- Zustimmungen für Cookies und Analysen auf Ihren Websites;
- Datenschutzerklärung und Seiten dafür im Website-Builder;
- Abmeldung und Präferenzzentrum für Newsletter;
- Datenexport für Anfragen von betroffenen Personen.
Die Verantwortung für die rechtlichen Grundlagen der Datenverarbeitung Ihrer Kunden verbleibt bei Ihnen als Datenverantwortlichem. Oprela stellt dafür die technischen Mittel zur Verfügung.
Fünf Schritte, die Sie sofort unternehmen sollten
- Aktivieren Sie MFA für den Eigentümer und die Administratoren.
- Erstellen Sie Rollen für tatsächliche Positionen, anstatt allen Administratorrechte zu geben.
- Entfernen Sie den Zugriff von ausgeschiedenen Mitarbeitern am Tag ihres Ausscheidens.
- Überprüfen Sie das Audit-Log einmal im Monat.
- Geben Sie API-Schlüssel nur für eine bestimmte Aufgabe und mit minimalen Rechten aus.